CI/CD دقیقاً چه مشکلی را حل میکند و چرا حیاتی است؟
خط لوله CI/CD فرآیند تست، اعتبارسنجی کیفی کدهای Pull Request (PR) و استقرار نهایی پروژه روی سرور را ۱۰۰٪ خودکار میکند. در این رویکرد، خطاهای انسانی پیش از رسیدن به نسخه زنده کشف شده و استقرارها بهصورت بدون حتی ۱ ثانیه قطعی (Zero-Downtime) و بدون نیاز به انتقال دستی فایل از طریق FTP یا SSH انجام میپذیرد.
۱. مقدمه: بحران استقرار سنتی و چرایی نیاز به CI/CD
شاید برای شما هم پیش آمده باشد که پس از هفتهها تلاش برای توسعه یک قابلیت جدید در وبسایت یا پلتفرم نرمافزاری، هنگام آپلود فایلها روی سرور از طریق FTP یا اتصال دستی SSH، با صفحهای سفید یا خطای مرگبار 500 Internal Server Error روبهرو شوید. یا بدتر از آن، کدنویسی یک همکار جدید بدون رعایت اصول امنیتی وارد سورس اصلی پروژه شده و باعث نشت اطلاعات یا از کار افتادن کل پایگاهداده گردد.
در توسعه مدرن نرمافزار، دورانی که برنامهنویسان فایلها را با دست کپی میکردند به پایان رسیده است. امروزه رویکرد CI/CD (Continuous Integration / Continuous Deployment) قلب تپنده هر کسبوکار دیجیتال موفق و تضمینکننده پایداری ۹۹.۹٪ سرویسهاست. در این مقاله از وبلاگ آموزشی آژانس دیجیتال پالت، میآموزیم که چگونه سیستم بررسی و استقرار کدهای خود را ۱۰۰٪ خودکار کنیم.
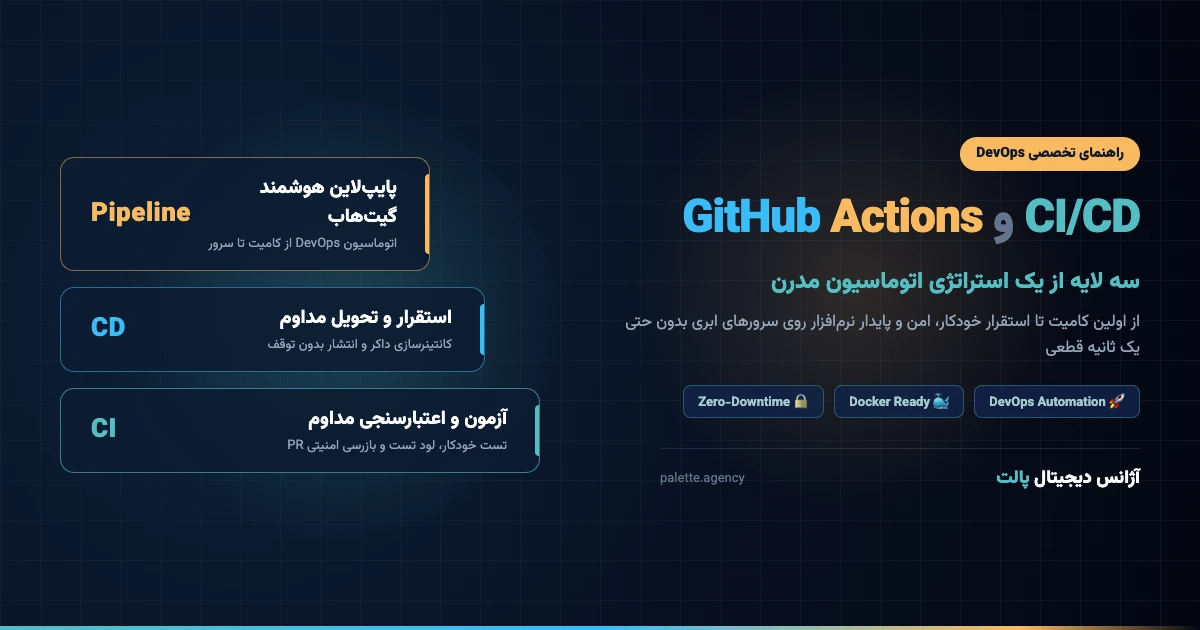
معماری سه لایه پایپلاین CI/CD: از آزمون و اعتبارسنجی تا استقرار خودکار بر بستر داکر
۲. مفهوم CI (Continuous Integration): نگهبان کیفیت و تمیزی کدها
CI یا یکپارچهسازی مداوم متدولوژی است که در آن اعضای تیم، تغییرات کدهای خود را به طور مرتب در گیتهاب ثبت میکنند. بلافاصله پس از ثبت هر کامیت یا ایجاد یک Pull Request (PR)، سیستم خودکار اقدامات زیر را اجرا میکند:
- کامپایل و بیلد بدون خطا (Build Verification): اطمینان از اینکه کدهای جدید ساختار سیستم را خراب نکردهاند.
- اجرای تستهای واحد (Unit Tests): آیا منطقهای حساس مثل محاسبات مالی، درگاه پرداخت یا احراز هویت پیامکی درست کار میکنند؟
- بررسی استانداردهای نگارشی (Linting & Formatting): رعایت سبک کدنویسی تمیز (Clean Code) و حذف کدهای تعریفنشده.
- اسکن امنیتی خودکار (Security Scanning): یافتن پسوردهای هاردکدشده، کلیدهای API افشاشده یا کتابخانههای قدیمیِ دارای باگ.
۳. مفهوم CD (Continuous Delivery & Deployment): پرواز خودکار به سرور
پس از تایید مرحله CI، نوبت به CD میرسد که به دو بخش تقسیم میشود:
- Continuous Delivery (تحویل مداوم): نرمافزار همواره آماده انتشار روی سرور است و با فشردن یک دکمه تایید توسط مدیر فنی، روی سرور لایو قرار میگیرد.
- Continuous Deployment (استقرار مداوم): نیازی به فشردن هیچ دکمهای نیست؛ به محض تایید و مرج در گیتهاب، سیستم کانتینرهای داکر را بیلد کرده و نسخه جدید را بدون توقف (Zero-Downtime) روی سرور مینشاند.
۴. چگونه یک Pull Request (PR) دریافتی را ارزیابی و اعتبارسنجی کنیم؟
بررسی تفاوت کدها (Diff)
بررسی خطوط سبز و قرمز؛ عدم وجود کتابخانه ناشناس یا تغییر نامربوط در سورس.
ارزیابی امنیتی (Backdoors)
اطمینان از عدم ارسال ترافیک به سرورهای ناشناس و استفاده از روشهای استاندارد رمزنگاری پسورد.
اجرای ایزوله محلی (Staging)
کلون برنچ PR و اجرای تستهای عملیاتی قبل از اعمال روی سرور اصلی.
مرج و استقرار خودکار
ادغام کدها پس از تایید تستها و راهاندازی استقرار خودکار روی سرور.
۵. مقایسه ابزارهای برتر CI/CD در سال ۲۰۲۶
| نام ابزار | نوع استقرار | پلن رایگان | نقاط قوت اصلی | مناسب چه پروژههایی؟ |
|---|---|---|---|---|
| GitHub Actions | ابری + Self-Hosted | ۲۰۰۰ دقیقه در ماه | یکپارچگی ۱۰۰٪ با گیتهاب، بدون نیاز به سرور واسط | استارتاپها، پروژههای پایتون، نود، لاراول |
| GitLab CI/CD | ابری و On-Premise | ۴۰۰ دقیقه در ماه | ابزارهای پیشرفته مدیریت پروژه، امنیت عمیق | سازمانهای بزرگ و شرکتهای هاست اختصاصی |
| Jenkins | خودمیزبان (Self-Hosted) | ۱۰۰٪ متنباز و رایگان | شخصیسازی نامحدود، هزاران پلاگین | زیرساختهای پیچیده سازمانی با تیم دِوآپس |
| CircleCI | ابری | محدود | سرعت بیلد فوقالعاده، کشینگ هوشمند | اپلیکیشنهای موبایل با نرخ بیلد روزانه بالا |
بهترین رباتها و ابزارهای هوش مصنوعی گیتهاب برای بررسی و تست خودکار PR
یکی از قدرتمندترین بخشهای اکوسیستم گیتهاب، GitHub Marketplace است. به جای اینکه تمام اسکریپتهای تست و بازرسی را خودتان از صفر بنویسید، صدها ربات و ابزار آماده وجود دارند که به محض باز شدن یک Pull Request جدید، وارد عمل شده، کدها را خطبهخط تحلیل میکنند و گزارش امنیتی و کیفی ارائه میدهند. مطرحترین این ابزارها در سه دسته اصلی قرار دارند:
الف) هوش مصنوعیهای کد ریویو (AI Code Reviewers)
این رباتها مانند یک ارشد فنی (Senior Tech Lead) ۲۴ ساعته، کل تغییرات سورس را میخوانند، باگهای منطقی را کشف کرده و حتی پیشنهاد اصلاح کد (Code Patch) میدهند:
CodeRabbit.ai (پیشنهاد اصلی پالت)
پلن: برای مخازن عمومی ۱۰۰٪ رایگان و دارای دوره آزمایشی برای مخازن خصوصی.
کارایی: خلاصهای شفاف از اهداف PR تولید میکند، حفرههای منطقی کد را در کامنت خطی تذکر میدهد و با یک کلیک امکان اعمال پچ اصلاحی را فراهم میسازد.
DeepSource و CodeFactor
پلن: نسخه پایه رایگان برای پروژههای متنباز.
کارایی: اسکن دائمی تمیزی کد (Clean Code)، تشخیص کدهای مرده (Dead Code)، خطاهای نشت حافظه و نقض استانداردهای نگارشی پایتون، جاوااسکریپت و PHP.
ب) اسکنرهای امنیتی و آسیبپذیری مخازن (Security & Vulnerability)
پیش از آنکه کد آلوده یا پکیجهای ناامن وارد سرور پروداکشن شوند، این ابزارها جلوی نفوذ را میگیرند:
- GitHub Dependabot (رسمی و ۱۰۰٪ رایگان گیتهاب): از مسیر
Settings > Code security and analysisفعال میشود. نسخه پکیجهای پایتون، نود و پیاچپی پروژه را مدام با بانک داده آسیبپذیریهای جهانی (CVE) تطبیق داده و در صورت وجود باگ، خودکار PR آپدیت امنیتی ثبت میکند. - SonarCloud (سونار کلاد): معتبرترین اسکنر کیفیت سورس در جهان؛ تحلیل عمیق باگها، آسیبپذیریهای امنیتی (Security Hotspots) و بوی بد کد (Code Smells).
- Snyk (اسنیک): شناسایی آنی لایبرریهای شخص ثالث آلوده و مسدودسازی مرج کدهایی که دارای لایسنس غیرمجاز یا نشت توکنهای محرمانه هستند.
ج) اجرای تستهای یکپارچگی ابری با GitHub Actions
با تعریف پایپلاینهای اختصاصی، میتوان سرورهای موقت ابری را به خط لوله متصل کرد تا در محیط واقعی لینوکس، اجرای بینقص توابع مالی، درگاههای پرداخت و احراز هویت پیامکی را بررسی و در صورت بروز خطا، دکمه Merge را تا زمان برطرف شدن باگ قفل کنند.
۶. آموزش گامبهگام راهاندازی GitHub Actions برای پروژههای وب
کافی است فایل .github/workflows/ci.yml را در مخزن خود ایجاد کنید:
name: Quality & Security CI Pipeline

on:
  push:
    branches: [ main ]
  pull_request:
    branches: [ main ]

jobs:
  test-and-verify:
    runs-on: ubuntu-latest

    steps:
      - name: Checkout Repository
        uses: actions/checkout@v4

      - name: Set up Python Environment
        uses: actions/setup-python@v5
        with:
          python-version: '3.11'
          cache: 'pip'

      - name: Install Project Dependencies
        run: |
          python -m pip install --upgrade pip
          pip install flake8 pytest httpx

      - name: Lint Code with Flake8
        run: |
          flake8 . --count --select=E9,F63,F7,F82 --show-source --statistics

      - name: Run Integration Tests
        run: |
          pytest tests/ -v
۷. چکلیست امنیتی حیاتی قبل از ادغام (Merge) کدها
- ✅ کلیدهای محرمانه و توکنها: توکن دیتابیس یا کلیدهای API به متغیرهای محیطی (.env) منتقل شده باشند.
- ✅ هش پسوردها: رمزهای عبور با الگوریتمهای قوی همراه با Salt تصادفی هش شوند.
- ✅ مسیرهای API: آدرسهای فرانتاند به صورت نسبی نوشته شده باشند تا روی دامنه اصلی به مشکل نخورند.
- ✅ پایگاهداده: حالت WAL در دیتابیس فعال باشد تا در ترافیک همزمان قفل نشود.
۸. پرسشهای متداول درباره CI/CD و مدیریت مخازن (FAQ)
❓ آیا گیتهاب خودش خطاهای بیزینسی و امنیتی را متوجه میشود؟
خیر؛ گیتهاب فقط تداخل متنی را چک میکند. بررسی باگها و عملکرد نیازمند ابزارهای CI/CD مانند GitHub Actions است.
❓ آیا استفاده از GitHub Actions هزینه دارد؟
برای مخازن عمومی ۱۰۰٪ رایگان است. برای مخازن خصوصی نیز ماهانه ۲۰۰۰ دقیقه استفاده از سرورهای لینوکسی رایگان ارائه میشود.
❓ تفاوت بین Continuous Delivery و Continuous Deployment چیست؟
در Delivery انتشار نهایی نیازمند تایید دستی انسان است؛ در Deployment تمام مراحل تا بارگذاری زنده روی سرور خودکار است.
۹. نتیجهگیری و خدمات تخصصی آژانس دیجیتال پالت
🚀 به دنبال ارتقای زیرساخت فنی و سئوی پیشرفته پلتفرم خود هستید؟
تیم متخصصان آژانس دیجیتال پالت در کنار شماست تا از معماری نرمافزاری تا استراتژیهای سئو، کسبوکار آنلاین شما را به اوج بازدهی برساند.